
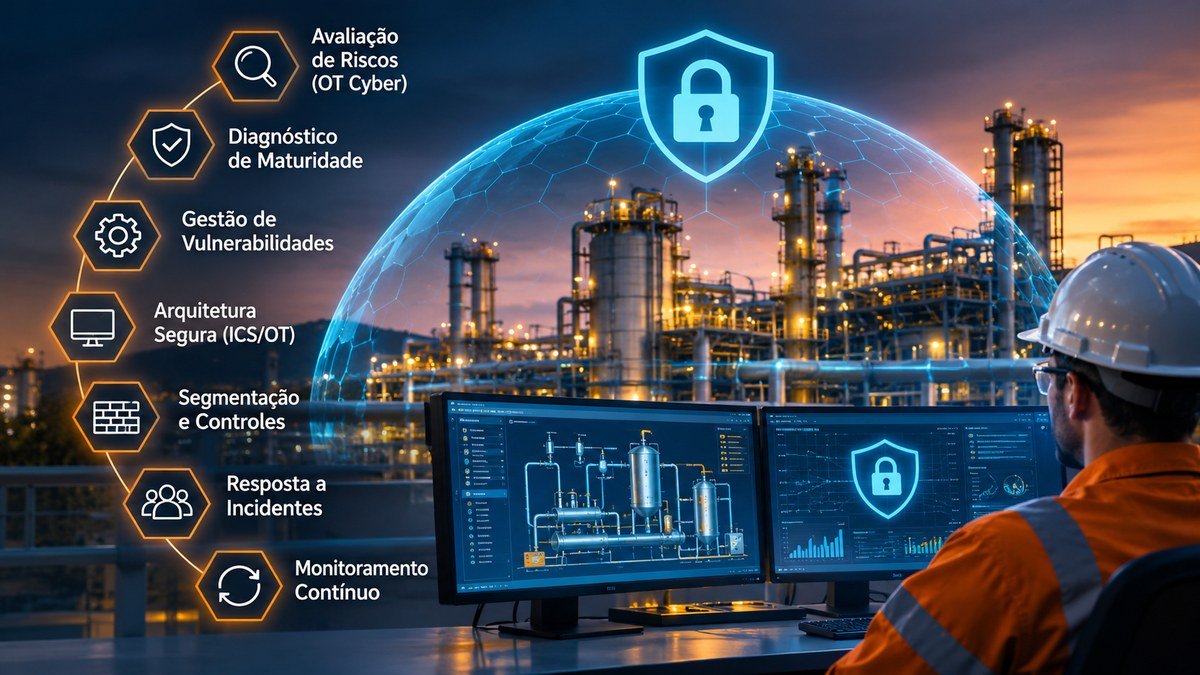
Um ataque cibernético a um ativo de operação não é um incidente de TI, é um evento de segurança de processo. Quando o alvo é o sistema de controle ou o sistema de segurança de uma planta, a consequência não é um dado vazado: é uma perda de contenção, um incêndio, uma explosão. A pergunta deixa de ser "a rede está segura?" e passa a ser "as barreiras que impedem o acidente maior continuam íntegras mesmo sob ataque?".
Por que cyber de OT é um problema de segurança de processos
Durante décadas, a segurança da informação cuidou de dados e a segurança de processos cuidou de barreiras físicas. O ataque TRITON/TRISIS acabou com essa separação. Foi o primeiro malware desenhado para manipular o Sistema Instrumentado de Segurança (SIS) de uma planta, justamente a camada projetada para levar o processo a um estado seguro quando tudo mais falha. Atacar o SIS é atacar a última linha de defesa contra a catástrofe.
Em ativos de operação (ICS, SCADA, PLC, DCS e SIS), o risco cibernético e o risco de processo são o mesmo risco visto por ângulos diferentes. Uma lógica alterada, um setpoint manipulado ou um intertravamento desabilitado por um atacante produzem exatamente os cenários que o HAZOP mapeou. Por isso a defesa não pode viver só na camada de rede: ela precisa proteger a função de segurança do processo.
O diferencial: olhar de engenharia e de consequência, não só de TI
A maioria das avaliações de cyber para quando identifica a vulnerabilidade de rede. A abordagem de engenharia vai além e pergunta o que acontece com o processo se aquele ativo for comprometido. É a lógica da Consequence-driven Cyber-informed Engineering (CCE), do Idaho National Laboratory, que prioriza proteger primeiro o que, se manipulado, causa o maior dano físico.
É exatamente aqui que a PSM Expert agrega. Conhecemos as barreiras, os cenários de acidente maior e as camadas de proteção, então avaliamos o risco cibernético pela severidade da consequência, não apenas pela severidade técnica da falha. Em vez de uma lista genérica de vulnerabilidades, você recebe um mapa de onde o ataque vira acidente e onde investir proteção faz diferença real.
Os frameworks que estruturam a proteção de OT
A segurança cibernética industrial tem um arcabouço maduro. A série IEC/ISA 62443 organiza a proteção em zonas e condutos e em níveis de segurança (Security Levels), aplicáveis a todo o ciclo de vida do sistema de automação. O NIST SP 800-82 Rev. 3 (2023) é o guia de referência para segurança de OT. E a IEC TR 63069 trata especificamente da coexistência entre segurança funcional (safety) e segurança da informação (security), o terreno em que atuamos.
O ponto central não é adotar uma norma e sim traduzir esses frameworks em decisões de engenharia: onde segmentar, qual nível de segurança exigir de cada zona e como garantir que a função de segurança resista a um atacante, e não apenas a uma falha aleatória.
Cyber PHA: a análise de risco cibernético ancorada no processo
O Cyber PHA (também conhecido como Security PHA Review) traz a análise de risco cibernético para a mesma mesa do HAZOP. Em vez de começar do zero, parte dos cenários de acidente já identificados e avalia quais podem ser desencadeados ou agravados por uma causa cibernética, e se as salvaguardas resistem a um atacante. O bowtie, que já usamos para barreiras de processo, passa a mapear também ameaças cibernéticas, controles e fatores de escalada, em uma linguagem única de risco.
Proteção dos Sistemas Instrumentados de Segurança (SIS)
O SIS é a barreira que leva o processo a estado seguro quando tudo mais falha. Protegê-lo contra manipulação cibernética (segregação de redes, controle de acesso, integridade da lógica de segurança e detecção de alteração) passou a ser parte da própria confiabilidade da função de segurança. Essa proteção conecta diretamente com o trabalho de SIL, SIF e SIS que já realizamos: de nada adianta um SIL calculado se a função pode ser desligada por um acesso indevido.
O que a regulação brasileira já exige, e vai exigir mais
A pressão sobre infraestrutura crítica cresce rápido. No setor elétrico, o Operador Nacional do Sistema Elétrico (ONS) já implantou uma rotina de segurança cibernética e abriu consulta para aprimorá-la, e a ANEEL avançou em tomada de subsídios para uma regulação específica. Em óleo e gás, a discussão caminha junto ao SGSO da ANP. Antecipar esse movimento com base técnica é o que separa quem vai reagir sob prazo de quem já está pronto.
Como a PSM Expert apoia
Atuamos na camada de engenharia e consequência, de forma complementar à sua área de TI: Cyber PHA e análise de risco cibernético de OT; diagnóstico IEC 62443 (gap analysis, zonas e condutos, nível de segurança alvo); avaliação de integridade cibernética de SIS; bowtie de cenários cyber-físicos; apoio à conformidade (ONS, ANEEL, NIST SP 800-82); e governança da convergência entre safety e security.
Sua operação depende de ICS, SCADA, PLC, DCS ou SIS e precisa tratar o risco cibernético como risco de processo? Fale com a PSM Expert sobre um Cyber PHA e um diagnóstico IEC 62443.
Referências
- ISA / IEC 62443, série de normas de segurança para automação industrial e sistemas de controle. isa.org
- NIST SP 800-82 Rev. 3, Guide to Operational Technology (OT) Security, 2023. csrc.nist.gov
- ISA, Security PHA Review (Cyber PHA) para cibersegurança baseada em consequência. isa.org
- Idaho National Laboratory, Consequence-driven Cyber-informed Engineering (CCE). inl.gov
- Operador Nacional do Sistema Elétrico (ONS), rotina de segurança cibernética do setor elétrico. ons.org.br