
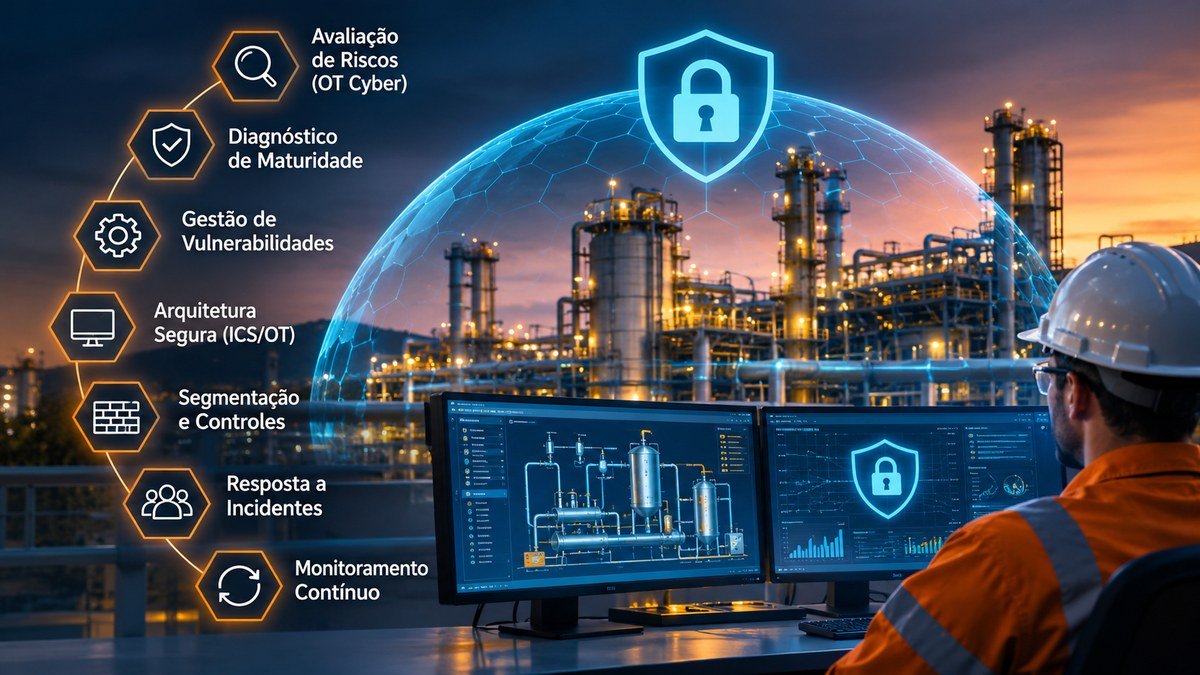
Uma lista de centenas de vulnerabilidades não diz a um gestor de planta onde está o maior risco. O Cyber PHA resolve isso ao conectar a ameaça cibernética aos cenários acidentais ou de descontrole de processos já conhecidos, priorizando a proteção pela consequência física, não apenas pela gravidade técnica da falha.
O problema das avaliações puramente de rede
Avaliações tradicionais de cibersegurança entregam um inventário de vulnerabilidades e meios de exploração. É informação necessária, mas insuficiente para decidir onde investir em uma instalação de alto risco. Elas não respondem à pergunta central da operação: se este ativo for comprometido, o que acontece com o processo, e qual a severidade da consequência?
O que é o Cyber PHA: Análise de Riscos de Processos com Vulnerabilidades Cibernéticas
O Cyber PHA, também conhecido como Security PHA Review, é um método que traz a análise de risco cibernético para a mesma mesa do HAZOP. Em vez de começar do zero, ele parte dos cenários de acidente já identificados na análise de perigos e examina, para cada um, se existe uma causa cibernética plausível e se as salvaguardas resistem a um atacante deliberado, e não apenas a uma falha aleatória.
A diferença de premissa é decisiva. A análise de segurança tradicional supõe falhas independentes e aleatórias. Um atacante é inteligente, persistente e pode derrubar várias barreiras de propósito. O Cyber PHA avalia a resiliência das salvaguardas sob essa ótica.
Como funciona, passo a passo
O método segue uma sequência clara. Parte-se dos cenários do HAZOP; identificam-se as causas cibernéticas plausíveis para cada cenário crítico; avalia-se se as salvaguardas são independentes e resistentes a um atacante (incluindo o próprio SIS); priorizam-se os cenários pela severidade da consequência; e recomendam-se controles concretos, como segregação de zonas e condutos segundo a IEC 62443, hardening e detecção de alteração. Os resultados alimentam o bowtie, agora com ameaças cibernéticas.
Por que ancorar no HAZOP e outros estudos
Ancorar no HAZOP ou no bowtie traz três ganhos. Parte da base já realizada e do trabalho de análise de perigos e riscos que a planta já fez, em vez de recomeçar. Fala a linguagem da operação e da engenharia, não apenas a da TI. E prioriza pela consequência, no espírito da Consequence-driven Cyber-informed Engineering (CCE), evitando a lista infinita de vulnerabilidades sem foco.
O bowtie cyber-físico
O bowtie, que já usamos para barreiras de processo, é a ferramenta natural para comunicar o risco cibernético. No lado das ameaças entram as causas cibernéticas; no centro, o evento de topo; dos dois lados, as barreiras de prevenção e de mitigação, agora incluindo controles de segurança. O resultado é uma visão única, que diretoria, operação e TI entendem da mesma forma.
Como a PSM Expert conduz
Conduzimos o Cyber PHA com equipe multidisciplinar, partindo dos seus estudos de perigo existentes e integrando a análise ao bowtie e às recomendações de IEC 62443. A entrega não é uma lista de vulnerabilidades, é um mapa de onde o ataque vira acidente e onde a proteção faz diferença real.
Testes de vulnerabilidades podem ser realizados em campo para encontrar falhas simuladas e atestar controles.
Quer priorizar sua proteção de OT pela consequência de processo? Conheça nossa atuação em Segurança Cibernética OT ou fale com a PSM Expert sobre um Cyber PHA.