
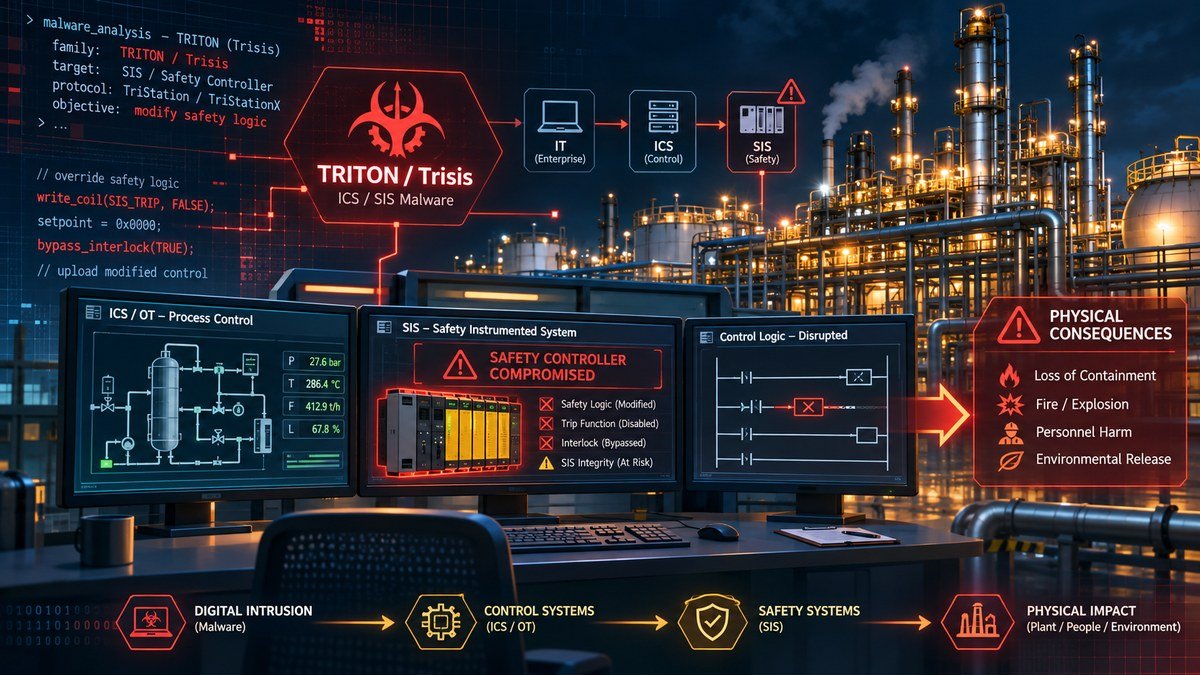
Durante décadas, tratamos ataque cibernético como problema de dados e acidente industrial como problema de engenharia. O TRITON juntou os dois de uma vez: foi o primeiro malware criado para manipular um Sistema Instrumentado de Segurança (SIS), a camada projetada para levar o processo a estado seguro quando tudo mais falha.
O que foi o TRITON
Descoberto em 2017, o TRITON (também chamado de TRISIS ou HatMan) teve como alvo controladores de segurança Triconex, da Schneider Electric, em uma planta petroquímica. O objetivo não era parar a produção nem vazar informação: era reprogramar o SIS para que ele deixasse de atuar quando devesse, abrindo caminho para um evento físico de grande porte.
O ataque só foi descoberto por um acaso revelador. Durante a tentativa de alterar a lógica, o próprio SIS detectou uma inconsistência e levou o processo a estado seguro (fail-safe), parando a planta. Foi essa parada inesperada que disparou a investigação e expôs o malware.
Por que foi um divisor de águas
Até então, os ataques a sistemas industriais miravam o controle do processo (o BPCS). O TRITON foi além e mirou a última barreira. Comprometer o SIS significa remover a proteção que existe justamente para o pior caso. Combinado a um desvio de processo, isso abre um caminho direto para a catástrofe, com risco a vidas, meio ambiente e patrimônio.
A lógica é a mesma do acidente maior que o HAZOP estuda: um evento perigoso só vira tragédia quando as barreiras falham ao mesmo tempo. O TRITON mostrou que um atacante pode fazer uma dessas barreiras falhar de propósito.
O mito do air gap
Muitas plantas confiavam na ideia de que o SIS estaria isolado e, portanto, protegido. O TRITON provou o contrário: o atacante alcançou o controlador de segurança. Isolamento, sozinho, não é proteção. O que protege é defesa em profundidade, segregação real entre BPCS e SIS, controle de acesso, integridade da lógica de segurança e monitoramento capaz de detectar alterações.
A lição para a segurança de processos
O TRITON mudou uma premissa básica. O SIL que você calculou para uma função de segurança pressupõe que a função vai atuar quando necessário. Se um atacante pode desabilitá-la, essa premissa cai. A integridade da função de segurança passou a incluir a dimensão cibernética, e precisa ser avaliada com o mesmo rigor com que se avalia a confiabilidade.
Na prática, isso significa trazer a ameaça cibernética para dentro da análise de risco de processo: avaliar quais cenários de acidente podem ter uma causa cibernética (Cyber PHA), representar essas ameaças e barreiras em bowtie e estruturar a proteção segundo a IEC 62443. É a convergência entre safety e security deixando de ser teoria.
O que fazer, na prática
Proteger o SIS contra manipulação envolve medidas concretas: segregar fisicamente e logicamente o SIS do sistema de controle, aplicar controle de acesso rígido às estações de engenharia, manter a lógica de segurança sob gestão de mudanças e com detecção de alteração, e monitorar a rede de automação em busca de comportamento anômalo. Acima disso, conduzir um Cyber PHA para priorizar o investimento pelo que realmente pode causar dano.
Como a PSM Expert apoia
Avaliamos o risco cibernético do seu ativo de operação pela ótica da consequência: onde o ataque vira acidente e onde a proteção faz diferença. Conduzimos Cyber PHA, diagnóstico IEC 62443 e avaliação de integridade cibernética do SIS, conectando tudo ao trabalho de SIL, SIF e SIS que já realizamos.
Seu SIS e seus sistemas de controle estão protegidos contra manipulação cibernética? Conheça nossa atuação em Segurança Cibernética OT ou fale com a PSM Expert.
Referências
- Mandiant / Google Cloud, análise do framework de ataque TRITON. cloud.google.com
- Nozomi Networks, análise técnica do malware TRITON. nozominetworks.com
- ISA / IEC 62443, série de normas de segurança para automação industrial. isa.org